Adaugă ca sursă preferată pe Google

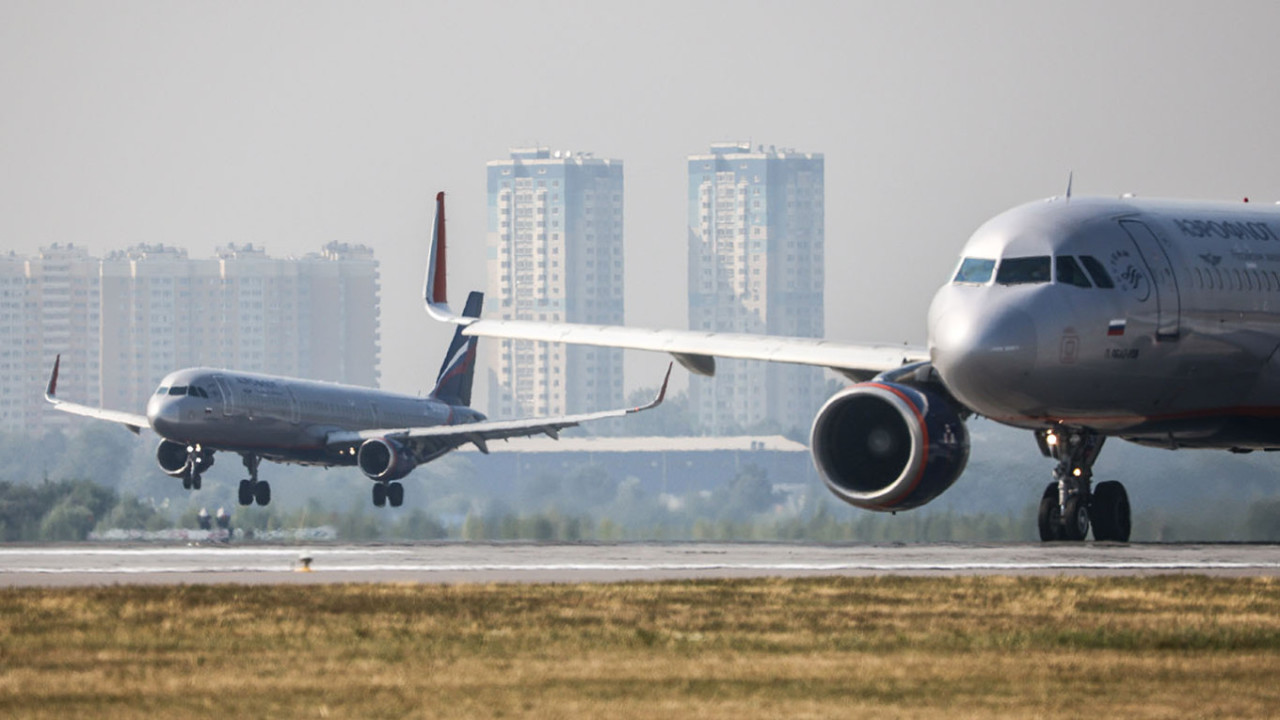
Compania aeriana nationala a Rusiei, Aeroflot, a anulat zeci de zboruri luni dimineata, in urma unei defectiuni majore a sistemelor electronice, despre care un grup de hackeri sustine ca a fost provocata de un atac cibernetic de amploare, scrie cotidianul independent The Moscow Times.
Potrivit declaratiei oficiale a Aeroflot, „sistemele electronice interne au fost afectate, iar programul de zboruri a suferit modificari semnificative.” Compania a avertizat pasagerii cu privire la posibile intarzieri si anulari, solicitandu-le sa urmareasca informatiile in timp real afisate pe site-urile aeroporturilor si pe panourile electronice.
„Echipa noastra tehnica lucreaza activ pentru a limita impactul asupra operatiunilor de zbor si pentru a restabili serviciile cat mai curand posibil”, a transmis Aeroflot intr-un comunicat.
Conform platformelor de monitorizare a zborurilor, pana luni la pranz (ora Moscovei), cel putin 42 de curse au fost anulate.
La scurt timp dupa aparitia problemelor tehnice, un grup de hackeri care se autointituleaza Silent Crow a revendicat atacul, sustinand ca a desfasurat o operatiune cibernetica de lunga durata, menita sa paralizeze complet infrastructura IT a companiei Aeroflot.
Intr-o postare publicata online, grupul afirma ca: a compromis si distrus aproximativ 7.000 de servere; a accesat baze de date privind istoricul zborurilor; a patruns in sisteme corporative esentiale; a preluat controlul asupra calculatoarelor personale ale angajatilor; a extras date din serverele de supraveghere si interceptari.
Pana in acest moment, Aeroflot nu a confirmat veridicitatea acestor afirmatii, iar autoritatile ruse nu au comentat oficial incidentul.
Incidentul vine intr-un context geopolitic tensionat, in care razboiul informatic si atacurile asupra infrastructurii digitale au devenit tot mai frecvente, atat in Europa, cat si in spatiul ex-sovietic.
Daca informatiile oferite de Silent Crow se confirma, incidentul ar putea reprezenta cel mai grav atac cibernetic asupra unei companii aeriene rusesti de pana acum, cu implicatii majore asupra sigurantei, logisticii si protectiei datelor personale.
Autoritatile de securitate cibernetica din Rusia sunt asteptate sa deschida o ancheta oficiala.
Silent Crow este un grup de hackeri din Rusia, Ucraina si Belarus, activ din decembrie 2024 – ianuarie 2025, care a revendicat atacuri importante asupra unor institutii strategice ale regimului de la Kremlin (Rosreestr, Rostelecom, CERT.BY), sustinand ca a compromis si publicat date sensibile ale milioane de cetateni rusi si bielorusi. Identitatea reala si motivatiile hacherilor raman neconfirmate oficial, dar amploarea atacurilor semnaleaza o abilitate operationala ridicata si un potential impact strategic major.
Citește și
Recomandări



Citește mai departe

Jurnalistul Cristian Tudor Popescu a lansat miercuri seară un atac dur la adresa viitorului Guvern condus de Luca Niculescu, criticând în special nominalizarea senatorului PSD Daniel Zamfir la Ministerul Economiei și a lui Marian Neacșu pentru funcțiile de vicepremier și ministru de Interne. CTP îl numește pe Zamfir „făptura de coșmar”, iar pe Neacșu „emblema […]

Kremlinul a declarat miercuri că se așteaptă să semneze contracte pentru exportul de motorină către SUA în următoarele zile. Kirill Dmitriev, directorul general al Fondului Rus de Investiții Directe și principalul negociator al Kremlinului cu SUA, a declarat că Moscova este în strânsă legătură cu SUA pentru finalizarea acordului, relatează Kyiv Post. Anunțul surprinzător al […]
O cutie de medicamente conține mai mult decât comprimate, capsule, sirop sau soluție injectabilă. În interior se află și un document esențial pentru utilizarea corectă a tratamentului. Prospectul medicamentului îi oferă pacientului informații despre scopul produsului, administrare, contraindicații, precauții, interacțiuni, reacții adverse și condițiile de păstrare. Prospectul este ghidul oficial pentru utilizarea medicamentului Deși uneori […]

Marine Le Pen se așteaptă la o confruntare dură cu Bruxelles dacă va câștiga alegerile prezidențiale din Franța și își va pune în aplicare planul de reducere a contribuției franceze la bugetul Uniunii Europene, potrivit Le Monde. Candidata extremei drepte a declarat pentru Financial Times că se așteaptă la negocieri dificile cu instituțiile europene. „Știm […]
Septembrie nu a adus prea multă ușurare de la creșterea costului vieții, deoarece prețurile de consum au crescut din nou și au menținut rata inflației mult peste obiectivul Rezervei Federale. Indicele prețurilor de consum, o măsură amplă a costurilor bunurilor și serviciilor în economia SUA, a crescut cu 0,6% ajustat sezonier în cursul lunii, plasând […]